



正式发布:Cloudflare《2023 年网络钓鱼威胁报告》
作者:龚作仁 文章来源:Laborer
2023-09-14 10:09

近期一项已经影响了43个国家、数千名受害者的“网络钓鱼即服务”操作服务被相关国际组织关停,同时相关国际组织亦指出:“网络钓鱼等网络攻击可能是无国界的、虚拟的,但其对受害者的影响却是真实和毁灭性的。” 企业电子邮件破坏(Business Email Compromise,简称BEC)是一种无恶意软件插件的攻击,它主要诱骗收件人转移资金等,据联邦调查局称,这种攻击在世界范围内已造成相关受害者损失超过500亿美元。
据估计,成功的网络攻击有90% 都是源于电子邮件网络钓鱼。如今能阻止网络钓鱼的办法并不多。然而,要有效防止攻击”成功“,就一定要了解(并积极应对)不断变化的网络钓鱼趋势,这一点非常重要,其中包括攻击者如何巧妙地利用目标受害者对“已知”电子邮件发件人的信任。为此,Cloudflare于本周发布了首份《网络钓鱼威胁报告》。
本报告基于2022年 5月至2023年 5月的电子邮件安全数据,探讨了重要的网络钓鱼趋势及相关建议。在此期间,Cloudflare处理了约130亿封电子邮件,其中包括阻止了约2.5亿封恶意邮件进入客户收件箱。该报告还参考了由Cloudflare委托开展的对北美、欧洲、中东和非洲地区以及亚太地区316位安全决策者进行的调查(您可在此处单独下载该研究调查报告)。
查看完整的报告以了解几项主要洞察:
1.攻击者使用欺骗性链接作为网络钓鱼的头号手段以及他们如何不断改进并引导您去点击及何时利用链接作为“武器”进行攻击;
2.身份欺骗有多种形式(包括企业电子邮件破坏 (BEC) 和品牌假冒),可轻易绕过电子邮件身份验证标准;
3.攻击者假冒数以百计的组织,但他们主要冒充我们信任(并需要与之合作)的实体。
在阅读《2023网络钓鱼威胁报告》时,还需注意以下几点:
电子邮件威胁分类
攻击者通常会联合使用社会工程学和技术混淆技巧来使其邮件看起来合法。因此,Cloudflare使用许多先进的检测技术来分析“模糊”"信号(不仅仅是由肉眼可以看到的内容),以识别不受欢迎的电子邮件。这些信号包括:
1.结构分析,包括头部、正文内容、图片、链接、附件、负载,利用启发式算法和专门针对网络钓鱼信号而设计的机器学习模型;
2.情绪分析,检测模式和行为的变化(例如,写作模式和表达);
3.信任图谱,评估社交图谱、电子邮件发送历史和潜在的合作伙伴假冒
我们的电子邮件安全服务还包含了来自Cloudflare全球网络的威胁情报,Cloudflare的全球网络平均每天拦截1400亿个网络威胁。
将这些与许多其他信号综合在一起我们会将相关电子邮件处置为恶意、BEC、欺骗或垃圾邮件;我们的仪表板会告诉客户特定电子邮件处置的具体原因(即威胁指标“类别”)。
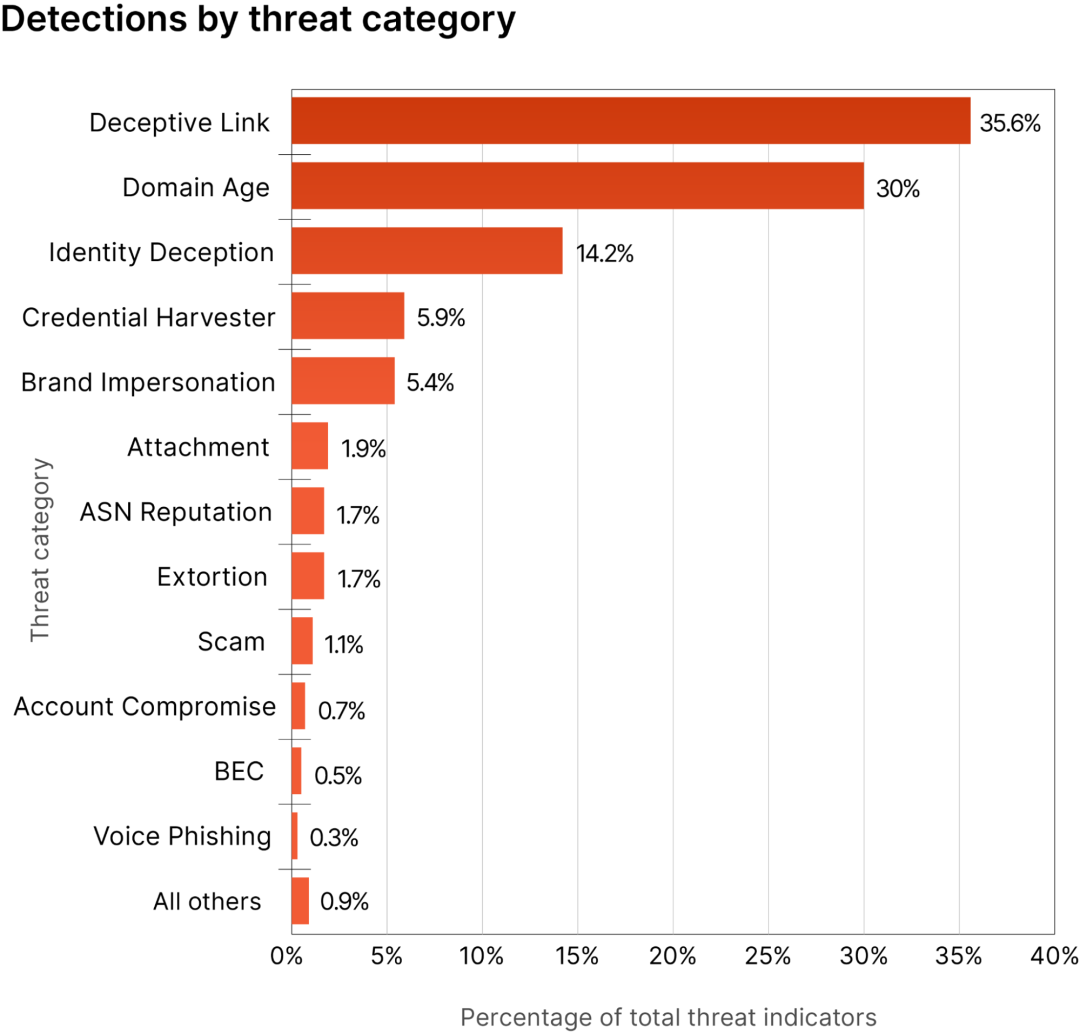
以下是我们在2022年 5月 2日至2023年 5月 2日期间观察到的热门电子邮件威胁指标的快照。我们将威胁指标分为30多个不同的类别;在此期间,最主要的威胁指标有欺骗性链接、域期限(新注册的域名)、身份欺骗、凭据收割和品牌假冒。
以下是各热门类别的简要说明(更多详情可见报告附录)。
被攻击的用户进行点击后,欺骗性链接将打开用户默认的Web浏览器并显示链接中引用的数据,或者直接打开一个应用程序(如PDF)。由于HTML中链接(即超文本)的显示文本可以任意设置,攻击者可以使URL看起来是指向一个良性网站,而实际上却是恶意网站。
域期限与域名信誉有关,域名信誉是分配给域名的总体分数。例如,域名注册后立即发送大量新邮件的域名信誉往往较差,因此得分也较低。
身份欺骗发生于攻击者或怀有恶意的人发送一封声称自己是其他人的电子邮件。这种欺骗在机制和策略上各不相同。一些策略包括:注册看起来相似的域名(又称域名假冒)、伪造或利用显示名称技巧,使电子邮件看起来像来自可信的域名。其他变种包括使用域前置 (domain fronting) 和高信誉的Web服务平台发送电子邮件。
攻击者设置凭据收割机,欺骗用户提供登录凭据。不知情的用户可能会输入他们的凭据,最终为攻击者提供自己账户的访问权。
品牌假冒是一种身份欺骗形式,攻击者发送网络钓鱼信息,冒充知名公司或品牌。品牌假冒在实施过程中会利用各种各样的手段。
电子邮件的附件,在攻击环境下打开或执行时,包含一个行动号召(如引诱目标去点击链接)或执行攻击者设置的一系列行动。
Cloudflare经常在一封网络钓鱼邮件中发现多个威胁指标。例如,以硅谷银行为主题的网络钓鱼活动(详见2023年 3月的博客)结合了品牌假冒、欺骗性链接和恶意附件。
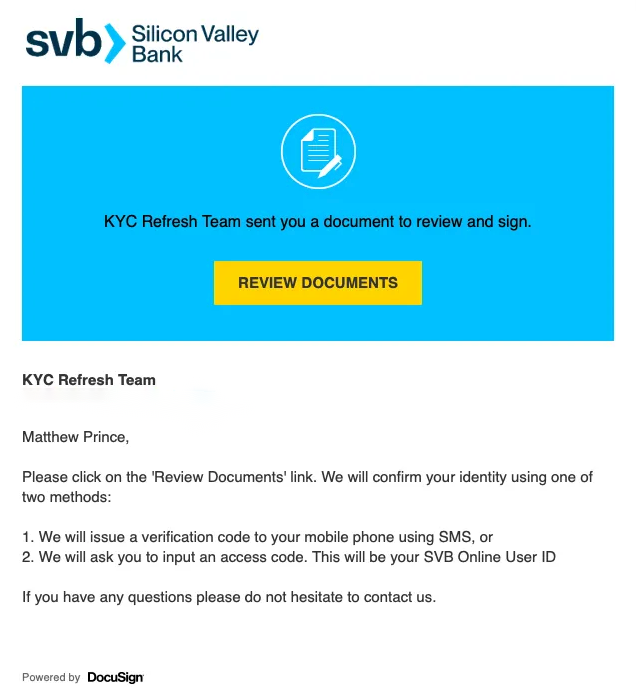
攻击者在以DocuSign为主题的模板中使用了SVB品牌。这封邮件包含了HTML代码,该代码包含一个初始链接和一个复杂的重定向链,重定向链有四个深度。攻击中包含的HTML文件会将收件人发送到具有递归重定向功能的WordPress实例。
(说到链接,欺骗性链接是威胁类别中的第一位,在我们35.6% 的检测结果中都有出现。攻击者不仅仅在电子邮件渠道中使用链接;报告中还涵盖了兴起的多渠道网络钓鱼威胁,这些威胁利用其他应用程序,如短讯/短信、聊天和社交媒体)。
值得信赖(和最易遭到假冒)的品牌
在2022年 5月至2023年 5月期间,我们观察到在针对Cloudflare客户的电子邮件中约有1,000个不同的品牌遭到冒充,硅谷银行只是其中之一。(在2022年 7月 Cloudflare One产品套件击溃的“Oktapus”网络钓鱼攻击事件中,Cloudflare的员工直接成为品牌假冒的攻击目标)。
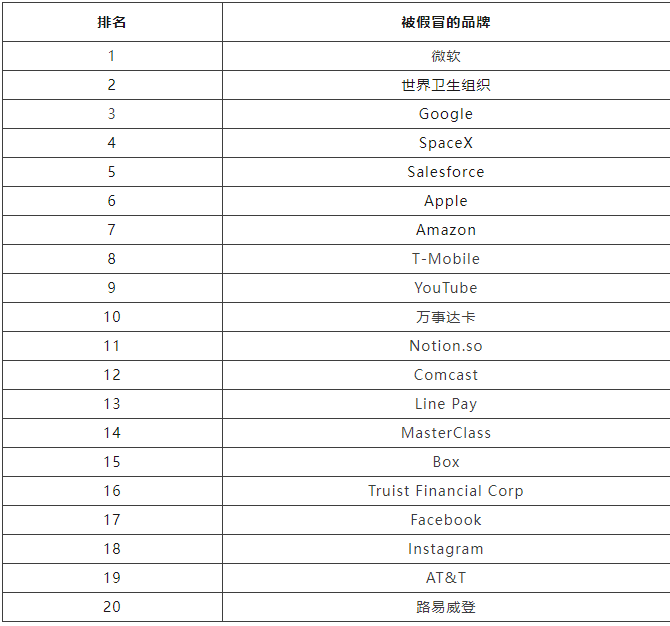
然而,正如《网络钓鱼威胁报告》中所述,我们发现攻击者的电子邮件常常(51.7% 的时间)假冒全球20大知名品牌之一,其中微软首当其冲。
尝试获取微软凭据的示例
今年初,Cloudflare发现并阻止了一次利用微软品牌的网络钓鱼活动,该活动试图通过一个合法但被入侵的网站获取凭据。
在下面的电子邮件示例中,尽管电子邮件呈现了文字,但正文中却没有任何文本。整个正文是一个超链接的JPEG图像。因此,如果收件人点击了正文中的任何地方(即使他们并不打算点击链接),他们实际上就是在点击链接。
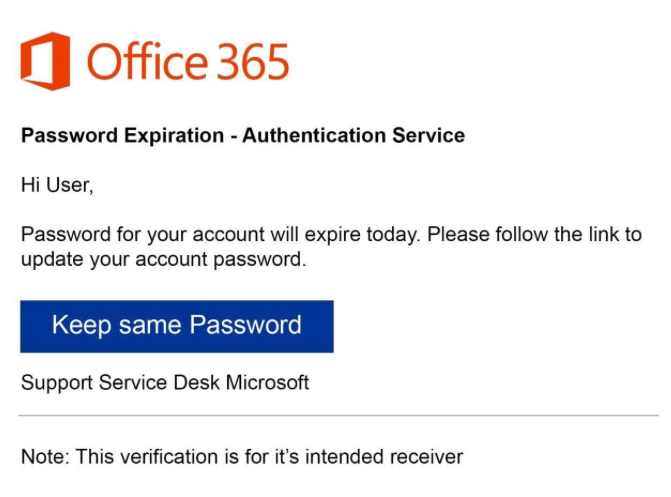
最初,该图片的超链接似乎是一个良性的百度URL。但是,如果点击此链接,目标的浏览器就会被重定向到一个已被入侵并用于托管凭据收割机的网站。
攻击者使用了Microsoft Office 365品牌,但试图通过在图片中包含品牌信息来规避品牌检测技术(即没有可供检查以识别该品牌的明文或HTML文本)。
不过,Cloudflare使用光学字符识别 (OCR) 成功识别出了图片中的“Office 365”和“Microsoft”。我们还利用OCR识别了与密码有关的可疑账户诱饵。
在本例中,攻击者的技巧包括
1.只包含JPEG图像(没有OCR就无法检测到文字)
2.在该图片中嵌入一个超链接(点击正文中的任何位置都将导致触发该链接)
3.超链接到百度URL(用于绕过基于信誉的URL检测技术)
4.百度URL将收件人的浏览器重定向到一个凭据收割网站(即可以规避其他无法进行深度链接检查的电子邮件安全防御系统)
5.在已遭到攻击者入侵的合法网站上托管凭据收割机(即使使用深度链接检测,也会再次尝试绕过基于信誉的URL检测技术)
这种攻击手段利用了百度的高信誉和真实性,绕过了托管凭据收割机的真实主机/IP的信誉检测。
虽然此次特定活动的重点是获取微软凭据,但我们经常看到攻击者使用类似方法绕过品牌检测技术,诱骗受害者下载恶意软件和其他恶意有效负载。
网络钓鱼活动中经常会出现URL重定向技术,但威胁行为者会滥用越来越多的合法域名(如baidu.com、bing.com、goo.gl等),从而不断改进其方法。我们的多种检测功能允许我们对使用各种重定向技术的URL(包括滥用合法域名的URL)进行深度链接检测。
基于SPF、DKIM和 DMARC电子邮件身份验证
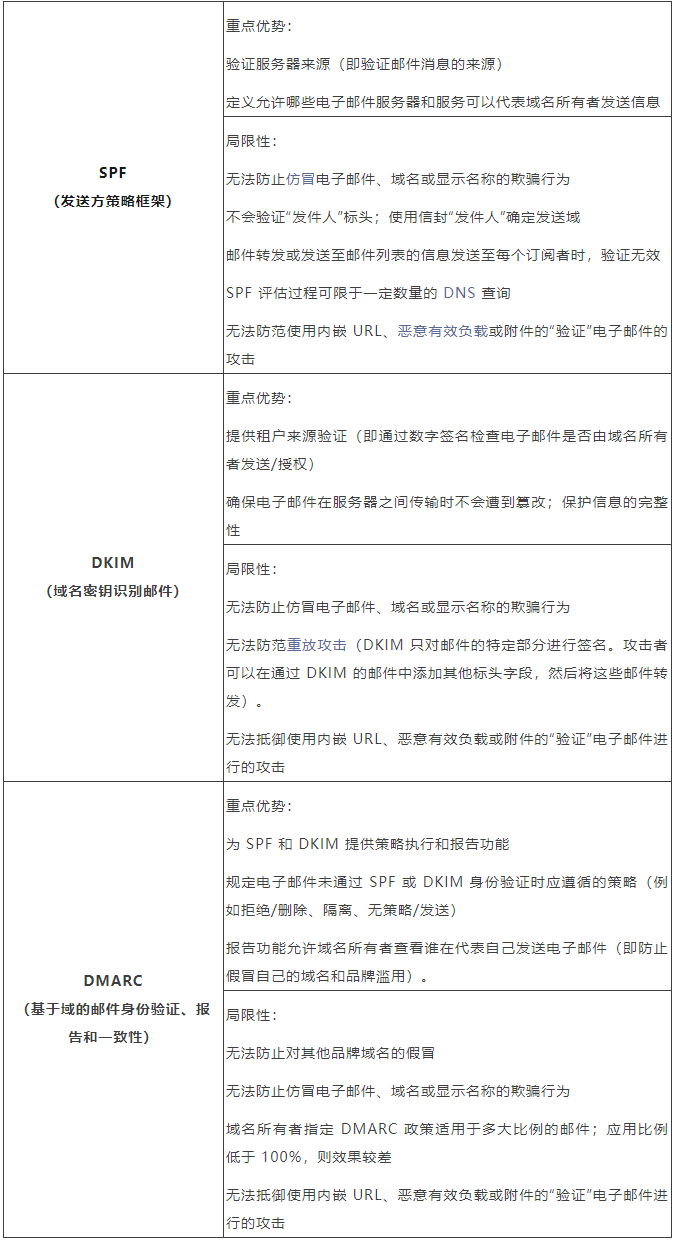
电子邮件身份验证(特别是SPF、DKIM和 DMARC标准)是经常提到的可以有效防止品牌假冒的手段:这些标准有助于验证服务器和租户的来源、保护信息完整性、提供策略执行等。
然而,攻击者仍然可以找到绕过身份验证的方法来欺骗电子邮件套件;实际上,我们发现89% 不受欢迎的邮件“通过了”SPF、DKIM和/或DMARC检查。
电子邮件身份验证的一些局限性包括:
结论
攻击者的战术不断更新变化。在邮件到达收件箱之前、期间和之后,必须实施多重保护。Cloudflare绝不会一成不变地“信任”任何类型的电子邮件通信(无论它看起来是内部的、外部的还是来自“已知”业务合作伙伴的)。
同样,我们认为最重要的是所有组织都有必要将Zero Trust的“绝不信任,始终验证”的安全模式延伸到网络和应用程序,同时也要扩展到电子邮件收件箱。
除了使用Zero Trust方法确保电子邮件安全外,我们还建议:
通过多种反钓鱼措施来增强云电子邮件。正如在6 月的Forrester博客中所述,“跨多个设备使用消息传递、协作、文件共享和企业软件即服务应用程序都有助于提高员工的工作效率和体验。许多这样的环境都被认定为是‘封闭的‘,但如果一个仿冒供应链合作伙伴凭据的网络钓鱼攻击成功,就会使贵组织面临数据丢失、凭据被盗、欺诈和勒索软件攻击。为电子邮件收件箱开发的保护措施必须覆盖到这些环境,并贯穿员工的日常工作流程。”
采用防网络钓鱼的多因素身份验证 (MFA)。虽然并非所有多因素身份验证都能提供相同的安全层,但硬件安全密钥是防止网络钓鱼攻击成功的最有效的身份验证方法之一。即使攻击者获得了用户名和密码,这些密钥也能保护网络安全。
更有效地规避因“误操作”而导致的被攻击事件。让员工和团队使用的工具更加安全,防止他们出错,从而满足他们的需求。例如,远程浏览器隔离 (RBI) 技术与云电子邮件安全集成后,可以自动隔离可疑的电子邮件链接,防止用户接触到潜在的恶意Web内容。在不受信任的网站上,键盘输入也可以进行禁用,以保护用户避免在填写表格时意外输入敏感信息或凭据而遭到窃取。这可以有效地允许用户不用中断他们的工作流程即可安全地打开链接,为抵御多渠道网络钓鱼攻击提供了一层防御。
如果您有兴趣了解完整的调查结果,可以在下载《2023年网络钓鱼威胁报告》,了解最新相关威胁趋势以及我们防止网络钓鱼攻击成功的一些建议。如果您想要了解Cloudflare电子邮件安全解决方案,可以先在此处申请免费网络钓鱼风险评估。
我们保护整个企业网络,帮助客户高效构建互联网规模应用,加速任何网站或互联网应用,抵御DDoS攻击,阻止黑客,并为您的Zero Trust之旅提供协助。
注:文/龚作仁,文章来源:Laborer,本文为作者独立观点,不代表亿邦动力立场。
【版权提示】亿邦动力倡导尊重与保护知识产权。未经许可,任何人不得复制、转载、或以其他方式使用本网站的内容。如发现本站文章存在版权问题,烦请提供版权疑问、身份证明、版权证明、联系方式等发邮件至run@ebrun.com,我们将及时沟通与处理。
已点赞


{{ praise_text }}
好文章,值得被更多人看到
FAQ回顾
什么是2023年最主要的网络钓鱼攻击手段?
根据Cloudflare报告,欺骗性链接是2023年最主要的网络钓鱼攻击手段,出现在35.6%的检测结果中。攻击者通过设置虚假链接,诱导用户点击并访问恶意网站。
企业电子邮件破坏(BEC)攻击造成了多大损失?
据联邦调查局数据,企业电子邮件破坏(BEC)攻击已在全球造成受害者损失超过500亿美元。这种无恶意软件的攻击主要诱骗收件人转移资金。
如何有效防止网络钓鱼攻击?
报告建议采用多重防护措施:实施Zero Trust安全模式、使用防网络钓鱼的多因素身份验证(MFA)、采用远程浏览器隔离技术,并增强云电子邮件安全防护。
- 标签:
- 业界
下一篇


实地探访2023服贸会:一个贯穿全球的数字化新叙事
服贸会恰是一面镜子。小到针对蓝领市场的刷脸招聘机器,大到向政企展示的生活服务数据监测平台,无一不在折射出,中国的数字化服务已渗透到个人生活与企业管理的方方面面。









